
| |
|
 |
|||||||||
| Регистрация | Правила форума | FAQ форума | Чат Telegram | Справка | Пользователи |
| Антивирусная защита, Malware (вредоносное ПО) Вирусы, руткиты, троянцы, программы-блокираторы - обмен опытом по избавлению компьютерного пространства от непрошеных гостей и подбору утилит, способных в этом помочь. |
 |
|
|
Опции темы |
 10.01.2019, 23:08 |
#1 | |||

Пользователь
|
 Trojan Ransom шифровальщик .dat вымогатель. Сбор информации, для создания Decryptor_а virustotal: https://www.virustotal.com/ru/file/4...is/1547137811/
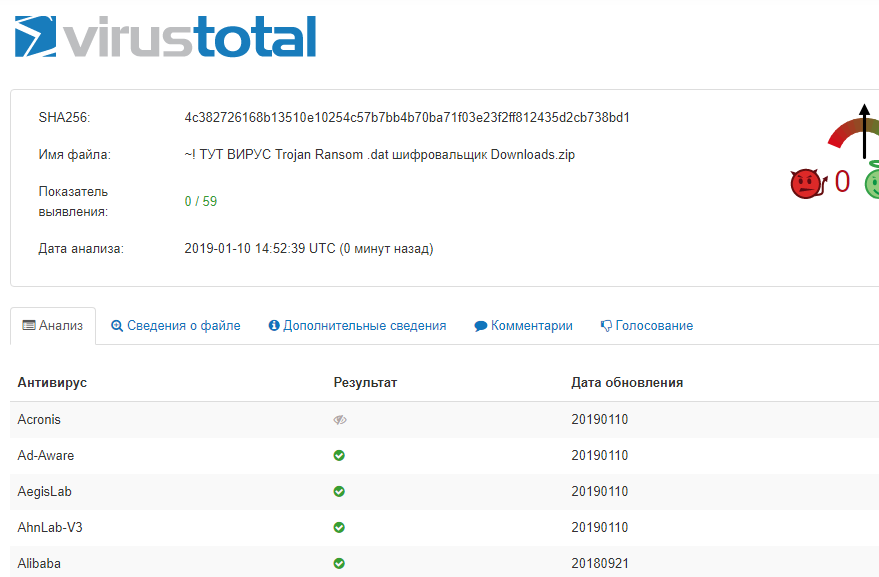 Архив с !вирусом .dat шифровальщиком, для создания декриптора: https://yadi.sk/d/RIM63t0DLYUosQ Список файлов Trojan Ransom шифровальщика в архиве: 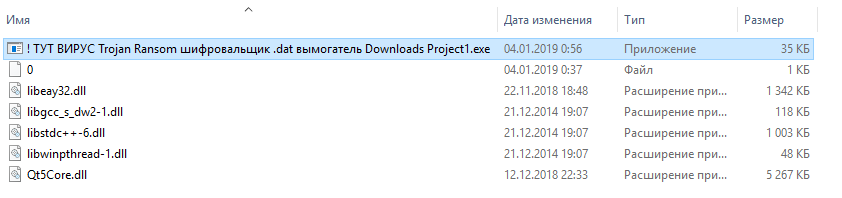 Файл закриптованный в .dat вирусом: http://www.mediafire.com/file/0x5cxh...0.pdf.dat/file Тот же файл оригинальный и не зашифрованный: http://www.mediafire.com/file/377ruf...1%82%D0%B0.pdf В программе RedirectGen всплывает сообщение, о том, что вышла новая версия: 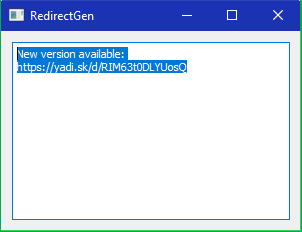 Всего вирус прошёлся по 3800 папкам    Скрин работы Kaspersky RectorDecryptor(нашёл много файлов, которые не относятся к зашифрованным): 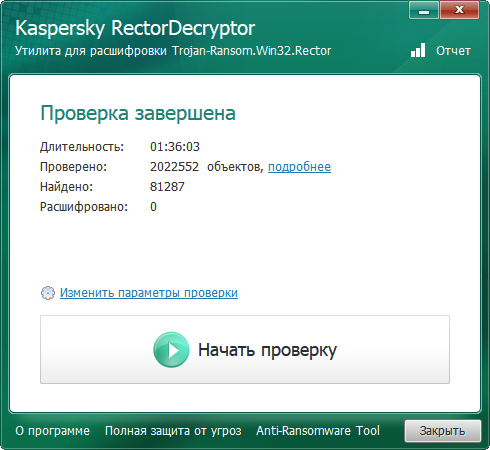 Что известно об этом вирусе Расширение: .dat Email: blackmagic8@yandex.com Записка: DecryptFiles.txt Содержание записки: blackmagic8@yandex.com P.S Нашёл программу для дешифровки 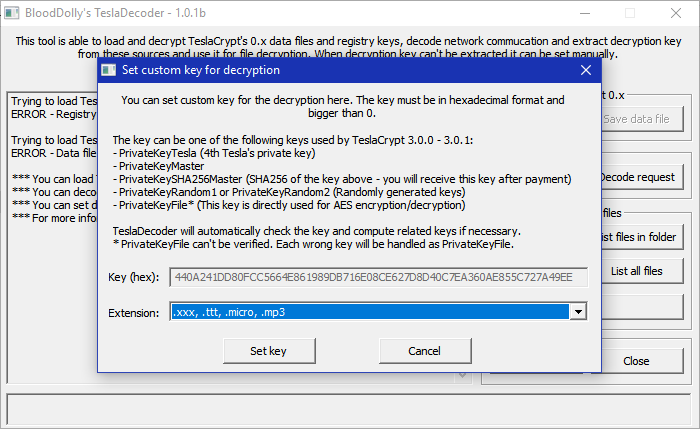 |
|||

|

|
|||
|
| Здесь присутствуют: 1 (пользователей: 0 , гостей: 1) | |
|
|
 Справочник словарей |
||
| Словари русского языка - www.gramota.ru | Яndex - Словари | Википедия - ru.wikipedia.org |
|
|
|
|


